很多用户日常开启VPN服务时,往往忽略了系统定位权限的联动设置,经常出现明明已经连接VPN,还是被各类平台抓取到实际位置的异常情况。我们从实际问题排查的角度,拆解VPN与定位权限搭配调整后,能覆盖哪些位置类和关联隐私的保护范围,以及逐项检查的正确操作逻辑,帮用户理清两者协同生效的边界。
第一类排查:设备系统级定位数据的泄露阻断
不少用户遇到的典型现象是,明明已经连接了合规的VPN服务,打开本地生活类APP还是能自动跳出当前所在城市的推荐内容,第一反应是VPN没有正常生效,实际排查第一步要先检查系统定位权限的分配状态,而不是直接重启VPN客户端。
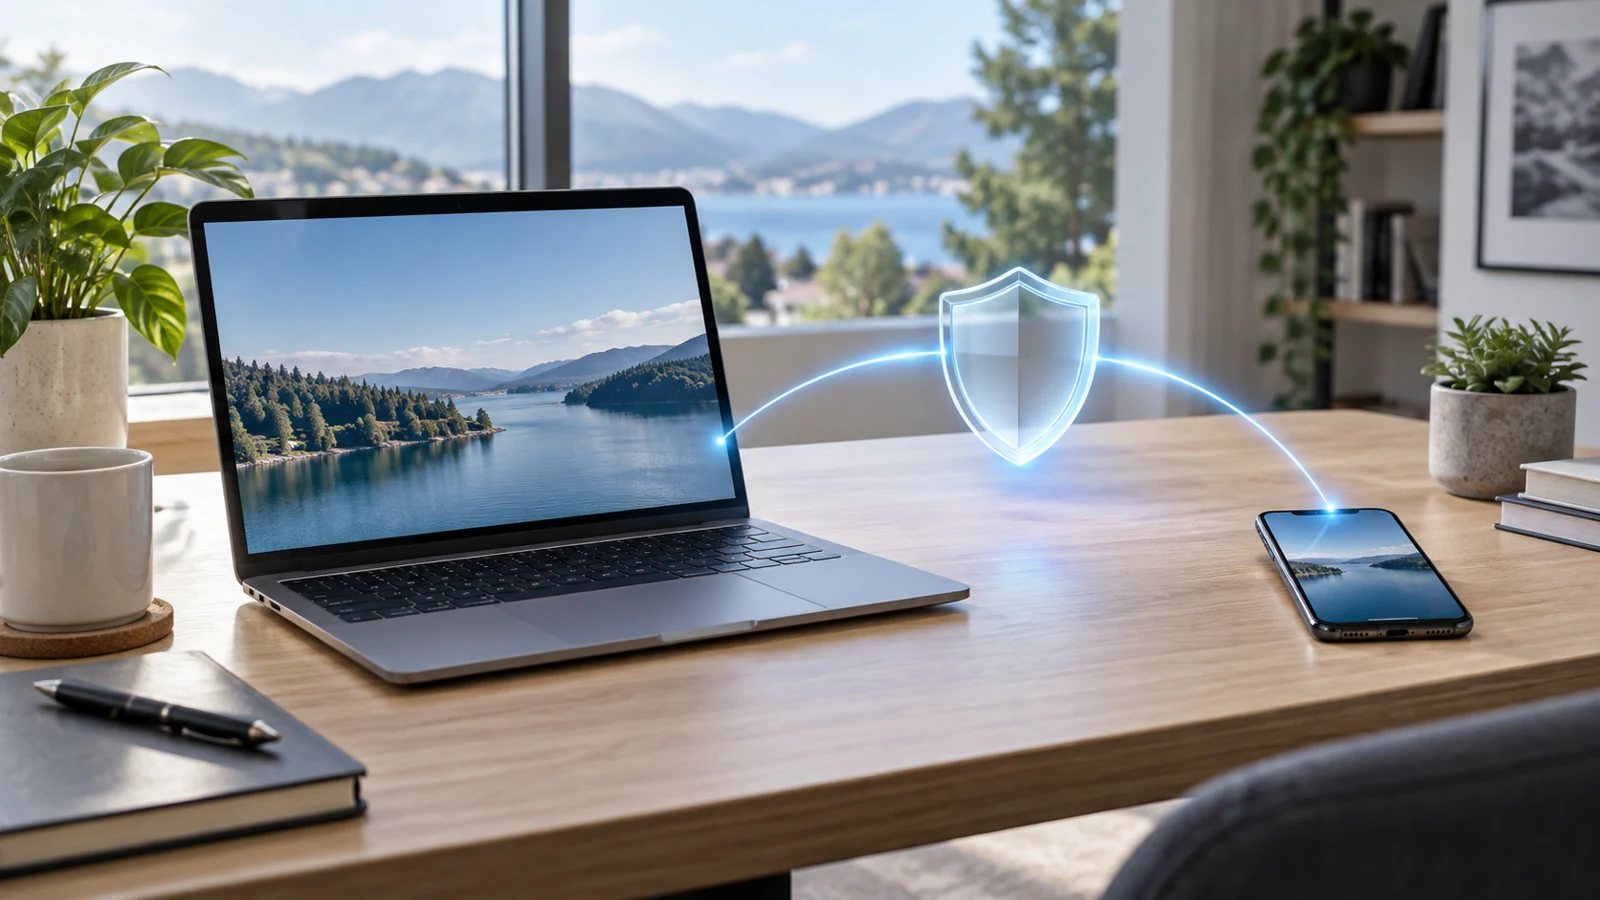
联动调整VPN连接状态与应用定位权限,可有效阻断非必要的位置数据泄露
这里的配置前提是,你需要先确认当前使用的VPN服务已经正常接管了设备的公网出口IP,没有出现分流漏IP的情况,之后再调整定位权限的全局或者单APP授权,不要直接一刀切关闭所有定位权限,避免影响导航、外卖这类刚需APP的正常使用。
逐项检查后的预期结果是,当你把非必要APP的定位权限从“始终允许”调整为“仅使用期间允许”或者直接拒绝之后,搭配VPN的出口IP伪装,这类APP就无法同时通过GPS定位和公网IP定位交叉验证你的真实位置,只能获取到VPN节点对应的区域信息。
第二类排查:跨平台位置关联画像的信息隔离
很多用户遇到的现象是,在购物APP搜过一次本地的家电门店,切换到资讯类APP立刻就刷到同城市的线下活动广告,哪怕你之前已经手动关闭过APP的定位授权,这种情况的可能原因是不同平台之间通过IP段和隐性位置埋点共享了你的位置标签。
这一步的检查步骤是,先确认VPN连接后没有开启系统自带的位置信息共享功能,比如部分设备的“共享我的位置”或者安卓系统的位置信息同步选项,再逐一排查各个常用APP的隐私设置里的“允许共享位置信息给合作方”的开关,全部手动关闭。
这里要注意常见误区,很多用户以为只开VPN就能阻断跨平台的位置共享,实际上如果系统定位权限给了社交类或者购物类APP,这些应用依然可以把你GPS获取的真实位置上传到自己的服务器,再同步给合作的广告平台,VPN只能修改IP归属,没法直接拦截APP本身的定位数据上传,必须搭配权限调整才能生效。
第三类排查:公共网络场景下的位置嗅探防护
在商场、车站这类公共WiFi场景下,很多用户遇到的现象是连接公共WiFi之后,哪怕没打开任何需要定位的APP,也会弹出对应商家的位置推送通知,这种情况的可能原因是公共WiFi的运营方会通过探针抓取接入设备的MAC地址,同时结合IP段匹配用户的大致位置,再推送定向广告。
这一步的配置前提是,你在接入公共WiFi之前就已经提前连接好VPN,同时把系统的定位服务临时调整为“使用期间允许”,不要给公共WiFi对应的认证APP开放永久定位权限,避免运营方持续获取你的移动轨迹。
检查后的预期结果是,公共网络的运营方只能抓取到你VPN节点对应的出口IP信息,猫头鹰没法通过IP段匹配到你当前接入WiFi的实际物理位置,也没法通过APP上传的定位数据关联你的个人设备标识,后续不会再收到基于当前所在商圈的定向广告推送。
第四类排查:位置类敏感操作的隐私边界确认
很多用户在使用异地政务服务、跨区域办公系统的时候,遇到过明明人在本地,系统却提示位置异常的报错,这种情况的排查方向不能只盯着VPN的节点设置,还要检查对应办公APP的定位权限有没有被你直接拒绝,部分合规的企业系统需要获取定位信息确认操作人在安全区域,这时候你可以单独给这个APP开放临时定位权限,其他非工作类APP保持定位权限关闭,同时VPN保持连接。
这里的常见误区是,不少用户为了避免位置报错直接把全局定位权限打开,反而让其他无关APP也获取到了办公场景下的敏感位置信息,正确的搭配方式是VPN接管公网流量的同时,猫头鹰VPN官网通过单应用权限控制划分不同APP的定位获取资格,既满足合规系统的验证要求,也不会泄露多余的位置数据。
整体来看,VPN与定位权限的搭配调整,核心是从网络层和系统层两个维度同时补全位置数据的泄露缺口,不存在绝对的隐私防护效果,但是通过逐项排查调整,可以覆盖绝大多数日常场景下不必要的位置信息采集行为,避免个人位置数据被无关平台过度收集滥用。